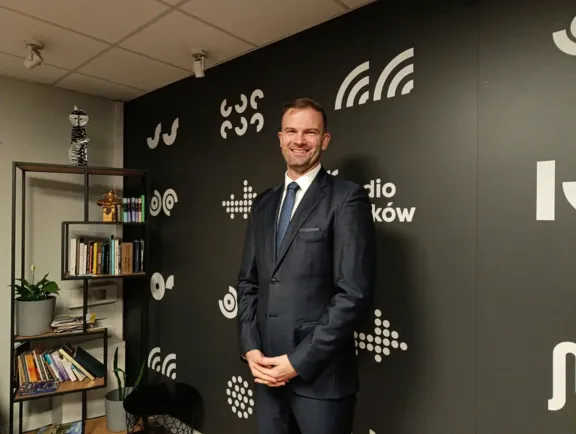
Cyberprzestępcy nie potrzebują zaawansowanych narzędzi, by włamać się do systemów sterujących transportem, wodociągami czy urządzeniami w szpitalach. Czasem wystarczy niezmienione hasło fabryczne. Jak ostrzega na antenie Radia Kraków dr Adam Behan z UJ i AGH, coraz większe uzależnienie naszego życia od technologii sprawia, że niemal każdy jego obszar może stać się celem cyberataku. A skutki włamania mogą odczuć tysiące ludzi, nie tylko właściciel zaatakowanego urządzenia.
-
Cyberataki mogą zagrozić nie tylko komputerom, ale także szpitalom, wodociągom, transportowi i innym systemom niezbędnym do codziennego życia.
-
Jak ostrzega dr Adam Behan z UJ i AGH, hakerzy często wykorzystują proste błędy w zabezpieczeniach, takie jak niezmienione hasła fabryczne.
-
Ekspert podkreśla, że odpowiedzialność rosyjskich hakerów za ostatnie ataki w Europie nie została potwierdzona, a samo przyznawanie się do nich może być elementem wojny informacyjnej.
-
Zdaniem dr. Behana nowe unijne przepisy mogą poprawić cyberbezpieczeństwo, ale żaden system informatyczny nie daje całkowitej ochrony przed włamaniem.
Posłuchaj rozmowy
Cyberataki w Europie. Czy rzeczywiście stoją za nimi rosyjscy hakerzy?
Ataki na urządzenia chłodnicze w Europie, a także doniesienia o cyberataku na bank krwi we Francji ponownie wywołały pytania o bezpieczeństwo infrastruktury, od której zależy codzienne funkcjonowanie społeczeństwa.
Cyberataki na chłodnie. Grzesiowski: to ostrzeżenie dla całego systemu

Do ataków na urządzenia chłodnicze przyznały się grupy przedstawiające się jako rosyjscy hakerzy. Zdaniem dr. Adama Behana z Katedry Prawa Karnego Uniwersytetu Jagiellońskiego oraz Instytutu Telekomunikacji i Cyberbezpieczeństwa AGH nie oznacza to jednak, że ich odpowiedzialność została potwierdzona.
Nie mamy jeszcze informacji, czy rzeczywiście to rosyjscy hakerzy naprawdę dokonali tych ataków. Mamy tylko oświadczenia, które nie zostały jeszcze potwierdzone, więc niestety za szybko, żeby udzielić jednoznacznej odpowiedzi.
Ekspert zwraca uwagę, że samo przypisywanie sobie odpowiedzialności za cyberataki może być elementem wojny informacyjnej i psychologicznej. Celem takich działań jest nie tylko zakłócenie pracy urządzeń, ale również wywołanie poczucia zagrożenia i podważenie zaufania obywateli do państwa.
W ten sposób chcą pokazać społeczeństwu: „Jesteście atakowani, wasze państwo nie działa, nie jesteście w stanie chronić się przed nami. Jesteśmy wszechmocni”.
W ocenie rozmówcy Radia Kraków podobne działania mogą również służyć rozpoznawaniu słabych punktów systemów informatycznych przed ewentualnym konfliktem na większą skalę.
Pamiętajmy, że te działania są nadal w bardzo ograniczonym zakresie. Niestety trzeba przyjąć, że jeżeli do rzeczywistego konfliktu by doszło, to te skutki byłyby zdecydowanie dalej idące.
Od dystrybutorów paliw po szpitale. Co mogą zaatakować cyberprzestępcy?
Współczesne miasta są uzależnione od systemów informatycznych. Sterują one transportem, komunikacją miejską, dostawami wody, a także urządzeniami wykorzystywanymi w placówkach medycznych i przedsiębiorstwach.
To sprawia, że potencjalnych celów cyberataków jest znacznie więcej, niż mogłoby się wydawać.
Skala zagrożeń wynika z faktu, że wszystko obecnie jest podłączone do Internetu. Wszystko, co steruje naszym życiem we wszystkich jego aspektach, to są systemy informatyczne, do których można się włamać. Czy mówimy o dystrybutorach, czy klimatyzatorach, czy bankach krwi, systemach sterowania ruchem. Wszystko to są po prostu systemy informatyczne.
Jak zaznacza dr Behan, zagrożone mogą być również systemy uzdatniania wody, urządzenia sterujące ruchem drogowym czy systemy biletowe komunikacji miejskiej.
Szpitale na froncie wojny hybrydowej. Jak bronić się przed cyberatakami?

Ekspert przypomina przy tym cyberatak na krakowskie MPK, do którego doszło w ubiegłym roku. To przykład pokazujący, że podobne zagrożenia nie są wyłącznie problemem odległych państw czy wielkich międzynarodowych korporacji.
Od systemów sterowania ruchem, uzdatniania wody, sterowania komunikacją, systemów biletowych. Pamiętamy atak na MPK. W Krakowie w zeszłym roku. Czy ataki na szpitale. No niestety, żyjemy w tak zinformatyzowanym świecie, że wszystko niestety jest podatne.
140 podatnych urządzeń w Polsce. Wystarczyło odłączyć je od sieci?
W rozmowie pojawił się również wątek informacji przekazanych przez ministra cyfryzacji Krzysztofa Gawkowskiego. Według przytoczonych danych w Polsce zidentyfikowano 140 urządzeń chłodniczych podatnych na potencjalny zdalny dostęp.
Jak wyjaśnia dr Behan, chodziło o urządzenia, do których można było potencjalnie uzyskać dostęp przez sieć.
Minister mówił o stu czterdziestu podatnych urządzeniach, innymi słowy urządzeniach, do których był potencjalnie możliwy zdalny dostęp. Ale jednocześnie zaznaczył, że większość z podmiotów, która została poinformowana o tych podatnościach, odłączyła takie urządzenia od sieci.
Odłączenie urządzenia od internetu może ograniczyć możliwość zdalnego ataku. Problem jest jednak szerszy, ponieważ coraz więcej elementów infrastruktury wymaga połączenia z siecią, a nie wszystkie są odpowiednio zabezpieczone.
Zasymuluje, wykreuje, złamie. Jak sztuczna inteligencja pomaga cyberprzestępcom

Hasło „admin” wciąż otwiera drzwi hakerom. Ekspert wskazuje podstawowy błąd
Jednym z najbardziej niepokojących wniosków z rozmowy jest to, że wiele cyberataków nie wymaga szczególnie zaawansowanych metod.
Wystarczy urządzenie podłączone do internetu, niewłaściwa konfiguracja i hasło, którego nikt nie zmienił od momentu zakupu sprzętu.
Służby francuskie, jak i z innych państw wskazywały, że bardzo często to były po prostu niezmienione, domyślne hasła w urządzeniach, które zostały kupione. I tutaj też zadajmy sobie pytanie, czy jeżeli kupujemy nową drukarkę, nowy router, nowy sprzęt do naszego domu czy do naszej firmy, to czy zmieniamy domyślne hasła, które w tych urządzeniach są?
Dr Behan podkreśla, że informacje o fabrycznych hasłach można często znaleźć w instrukcjach obsługi dostępnych w internecie. Przez lata część producentów stosowała identyczne dane logowania w wielu egzemplarzach swoich urządzeń.
To oznacza, że cyberprzestępca nie zawsze musi przełamywać skomplikowane zabezpieczenia. Niekiedy wystarczy wykorzystać pozostawione przez użytkownika otwarte drzwi.
To nie były wysublimowane ataki, które polegały na wykorzystaniu takich narzędzi jak Pegasus. To były błędy konfiguracyjne, które sprawiały, że administrator pozwolił, żeby dostęp do takich sterowników był z Internetu. To były niezmienione, domyślne hasła, które można w trzy minuty zmienić w panelu konfiguracyjnym.
Ekspert zaznacza, że właściwa konfiguracja urządzeń pozwala ograniczyć ryzyko wielu prostych ataków. Nie oznacza jednak całkowitej ochrony przed bardziej zaawansowanymi działaniami grup hakerskich.
Stary sprzęt może być niebezpieczny. Czasem pozostaje tylko wymiana
Szczególnie trudna sytuacja dotyczy starszych urządzeń, których producenci nie aktualizują już oprogramowania.
Mogą one nadal działać prawidłowo, ale jednocześnie zawierać luki bezpieczeństwa, których nie da się łatwo usunąć.
W tym kontekście dr Behan wskazuje na znaczenie unijnego aktu o cyberodporności, czyli Cyber Resilience Act (CRA). Przepisy mają zwiększyć odpowiedzialność producentów za bezpieczeństwo urządzeń i oprogramowania.
W przypadku niektórych sprzętów, które są starymi sprzętami, starymi, czytaj nie wiem, dziesięcioletnimi, producent bardzo często już nie świadczy usługi wsparcia. Takie urządzenia, gdzie producent mówi: „Ja już go nie aktualizuję, bo za długo minął czas od jego wyprodukowania”.
W takich przypadkach nawet zmiana hasła może nie wystarczyć. Jeżeli producent nie udostępnia poprawek bezpieczeństwa, konieczne może być całkowite odizolowanie urządzenia od zewnętrznych sieci albo zastąpienie go nowym.
W zasadzie jedynym sposobem zabezpieczenia w bardzo wielu przypadkach jest po prostu zakup nowego albo całkowite odseparowanie od zewnętrznych sieci, bo nie jesteśmy w stanie samodzielnie naprawić oprogramowania takiego sprzętu.
Sztuczna inteligencja znajduje luki, których ludzie nie zauważali przez lata
Nowym wyzwaniem dla cyberbezpieczeństwa staje się rozwój sztucznej inteligencji.
Zdaniem eksperta modele AI potrafią analizować ogromne ilości kodu i wykrywać podatności, które przez wiele lat pozostawały niezauważone.
Nie ma bezpiecznych systemów informatycznych. Do każdego systemu potencjalnie można się włamać, w każdym można znaleźć jakąś nową podatność, co pokazuje nam sztuczna inteligencja.
Dr Behan przywołuje doniesienia o wykrywaniu luk w oprogramowaniu, które mogły zagrażać dużej liczbie stron internetowych.
Rozwój sztucznej inteligencji oznacza więc zarówno nowe możliwości identyfikowania i usuwania błędów, jak i konieczność przygotowania się na coraz skuteczniejsze wyszukiwanie słabości systemów.
Akt o usługach cyfrowych. Czy państwo powinno szybciej blokować nielegalne treści?
Drugim ważnym tematem rozmowy była krajowa legislacja związana z unijnym Aktem o usługach cyfrowych (Digital Services Act, DSA).
W piątek, 6 listopada, jak wskazano w audycji, zaczęła obowiązywać pierwsza z ustaw wdrażających krajowe rozwiązania związane z DSA. Urząd Komunikacji Elektronicznej uzyskał rolę koordynatora do spraw usług cyfrowych.
Znacznie większe kontrowersje wzbudza jednak kolejna ustawa, dotycząca między innymi procedur reagowania na określone nielegalne treści w internecie. Jej dalszy los zależy od decyzji prezydenta Karola Nawrockiego.
Dr Behan zaznacza, że Akt o usługach cyfrowych nie jest podstawowym narzędziem przeciwdziałania cyberatakom na urządzenia i systemy. W tym obszarze większe znaczenie ma wspomniany wcześniej CRA.
DSA dotyczy natomiast między innymi odpowiedzialności platform internetowych oraz mechanizmów reagowania na nielegalne treści.
Ekspert przyznaje, że jest zaskoczony skalą sporu wokół proponowanych przepisów.
Jestem trochę zdziwiony, dlatego że ta krajowa procedura, o której pan mówi, czyli blokowanie nielegalnych treści, dotyczy bardzo wąskiego zakresu przypadków. Kiedy mówimy o treściach związanych z wykorzystaniem seksualnym małoletnich, czyli dzieci, z kradzieżą tożsamości czy propagowaniem zachowań pedofilskich, to nie jest tak, że można zamknąć jakąkolwiek stronę czy wyłączyć jakikolwiek serwis.
Zdaniem dr. Behana szybka reakcja na szczególnie szkodliwe i nielegalne treści może mieć kluczowe znaczenie dla bezpieczeństwa użytkowników, zwłaszcza dzieci.
Jednocześnie w debacie publicznej pojawiają się obawy, że przyznanie organom administracyjnym uprawnień do blokowania treści bez wcześniejszego rozstrzygnięcia sądu może prowadzić do nadużyć i ograniczania wolności wypowiedzi.
Bezpieczeństwo dzieci czy ryzyko cenzury? Ekspert: „Musimy działać tu i teraz”
W ocenie rozmówcy Radia Kraków najważniejszy problem sprowadza się do szybkości reagowania na treści, które mogą wyrządzać realne szkody.
Dr Behan odniósł się między innymi do zagrożenia naśladowaniem przemocy przez młodych ludzi pod wpływem materiałów publikowanych w mediach społecznościowych.
Pojawiają się jakieś treści w mediach społecznościowych, które mogą sprawić, że kolejne dzieci chciałyby pójść w ślady tegoż nożownika, który nagle zyskuje rozgłos. I musimy działać natychmiast. Nie możemy czekać, aż w postępowaniu administracyjnym z kontrolą sądu ta strona, witryna czy wpis zostanie zablokowany za miesiąc, dwa, trzy.
Ekspert dostrzega argument dotyczący ryzyka cenzury, ale uważa, że w niektórych sytuacjach wielotygodniowe oczekiwanie na decyzję może sprawić, że interwencja okaże się spóźniona.
Musimy działać tu i teraz. I to jest niestety, bo z drugiej strony ktoś może powiedzieć: „Ale to jest cenzura”. To jest niestety wybór nas jako społeczeństwa.
Spór o przepisy pokazuje trudność pogodzenia dwóch istotnych wartości: skutecznej ochrony przed nielegalnymi treściami i zabezpieczenia obywateli przed arbitralnym ograniczaniem dostępu do informacji.
Zdaniem dr. Adama Behana w przypadku szczególnie niebezpiecznych materiałów czas reakcji może decydować o skuteczności ochrony.
Albo działamy natychmiast, albo za miesiąc, dwa, trzy, kiedy tak naprawdę ściągnięcie tego wpisu, ściągnięcie tej strony będzie już kompletnie bez żadnego znaczenia, bo ona już szkody wyrządzi.
Ekspert wskazuje, że cyberbezpieczeństwo ma dziś dwa istotne wymiary. Pierwszy dotyczy ochrony urządzeń i infrastruktury, od których zależy funkcjonowanie państwa i codzienne życie mieszkańców. Drugi – bezpieczeństwa użytkowników internetu i sposobów reagowania na nielegalne treści.
W obu przypadkach kluczowe okazują się odpowiednie zabezpieczenia, odpowiedzialność za ich stosowanie i szybkość reakcji na zagrożenia.