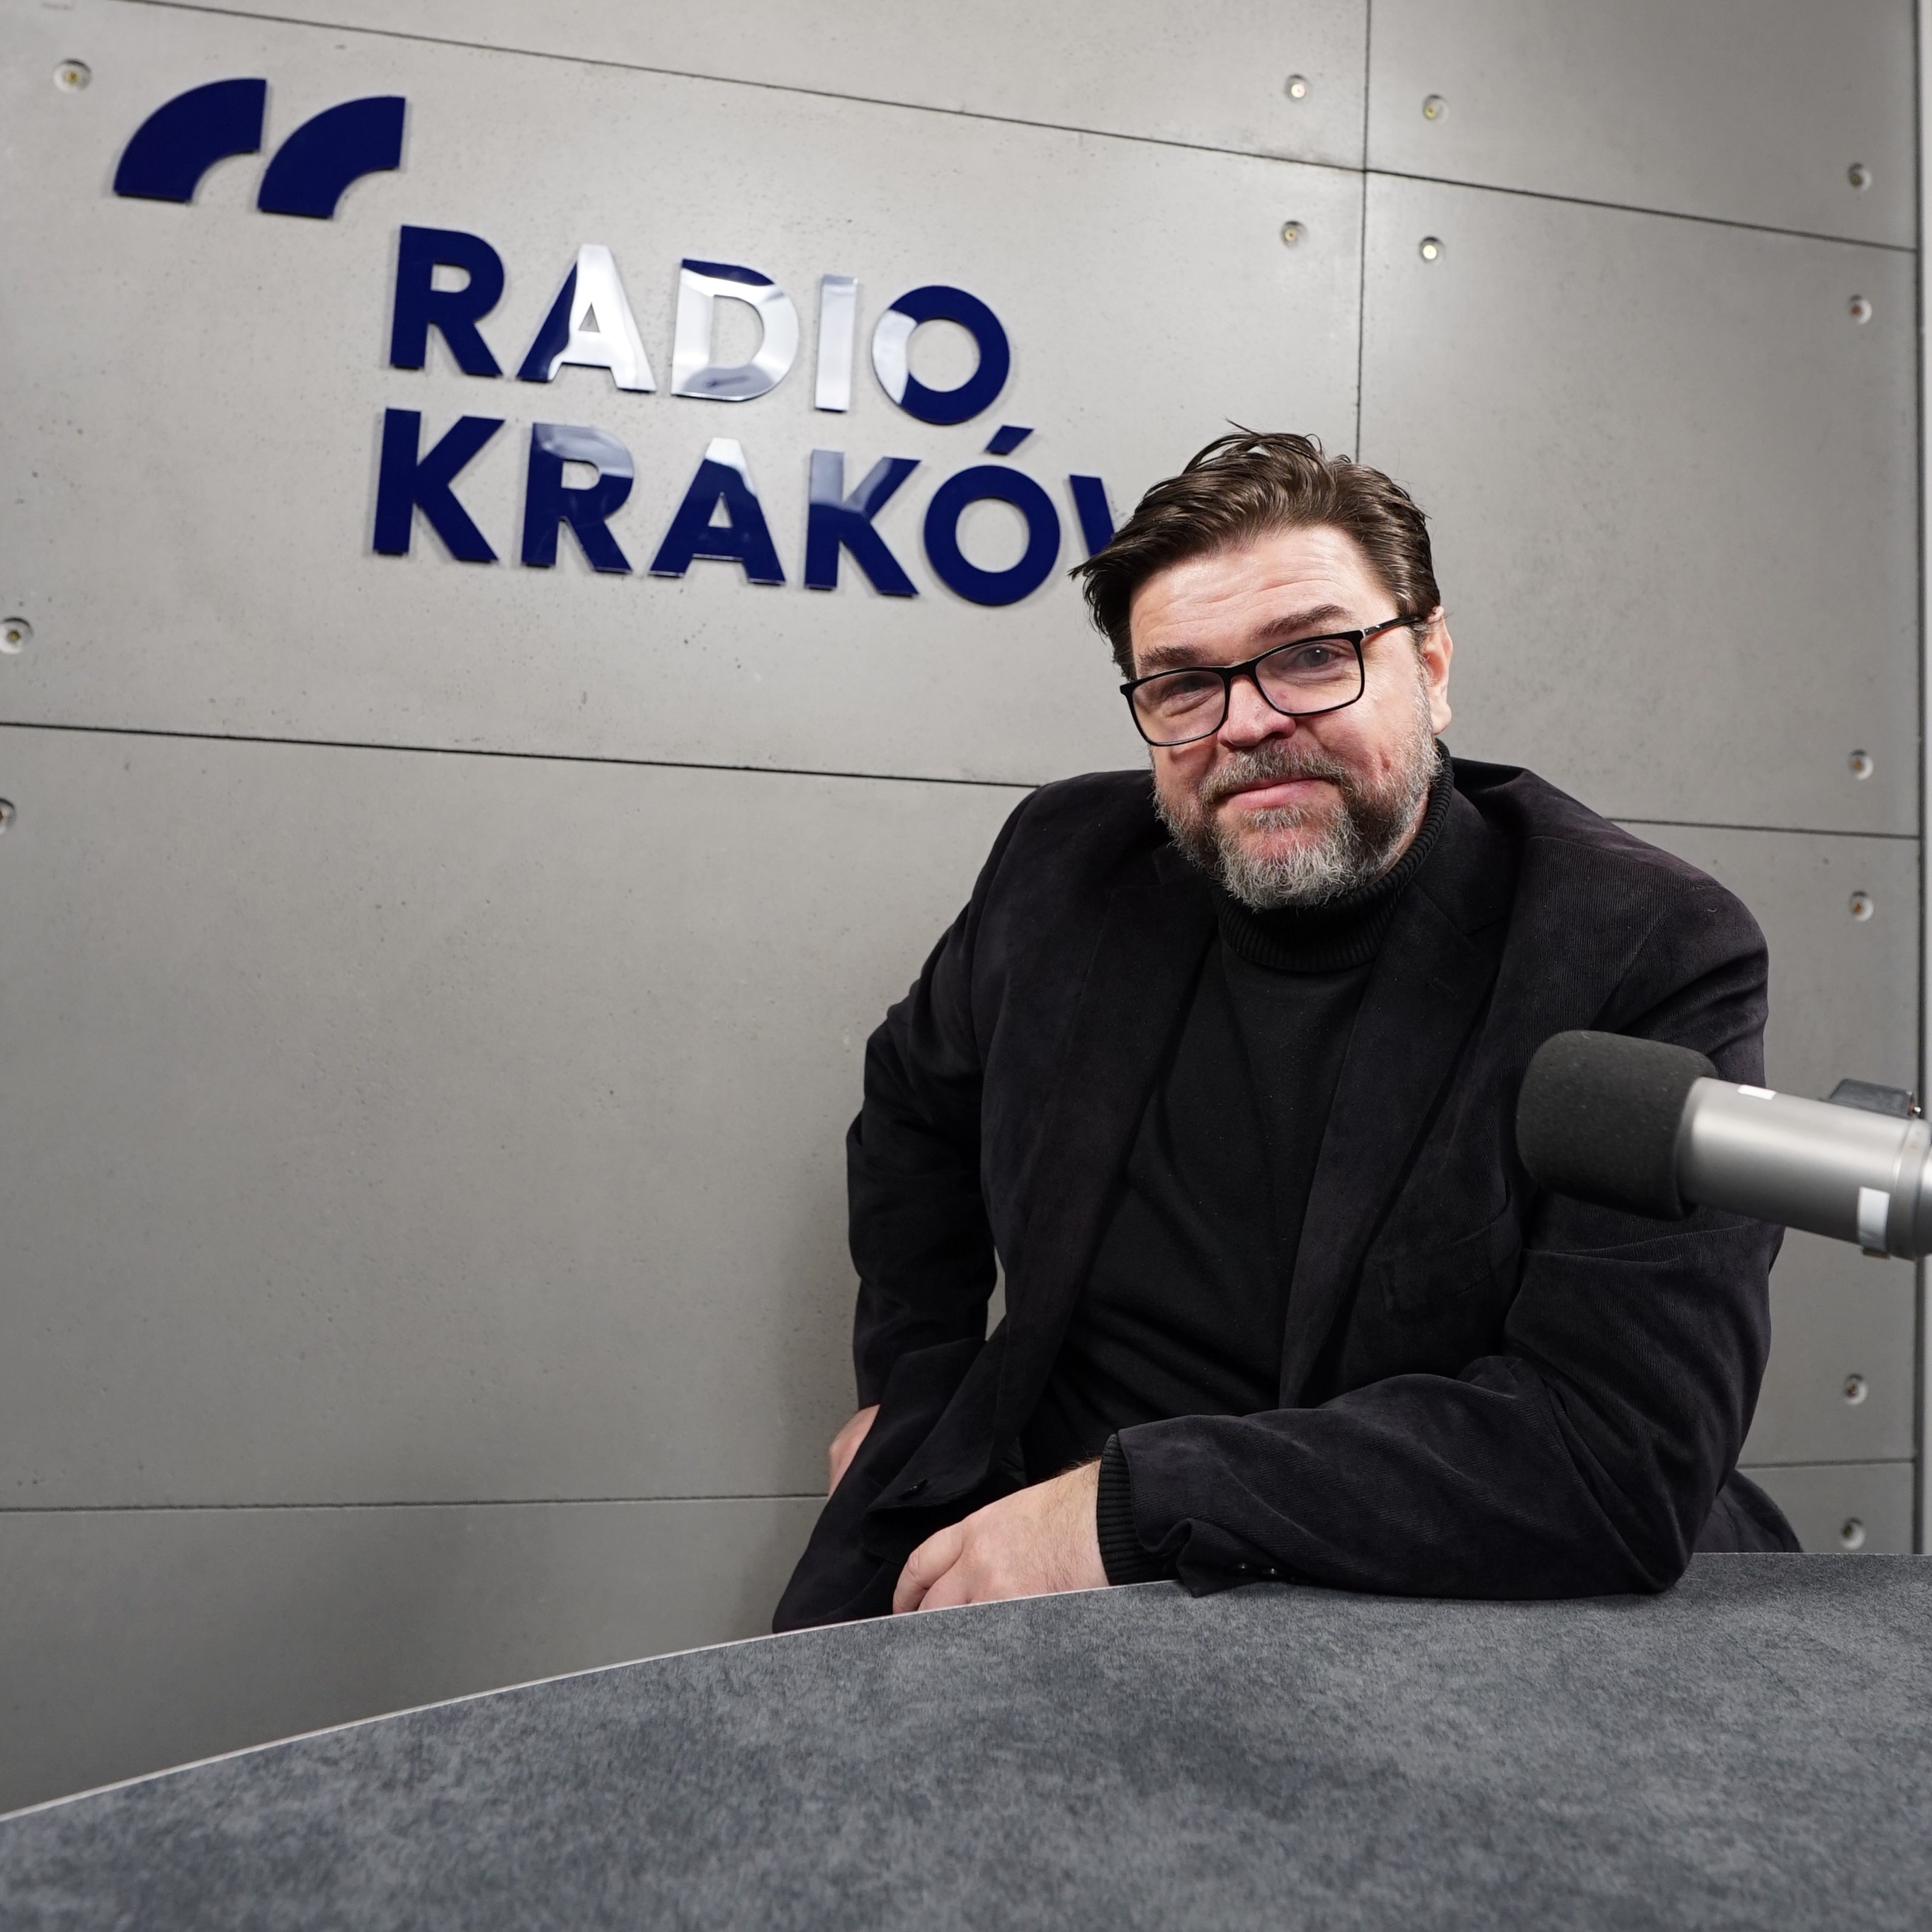
„Powinniśmy bardziej zwrócić uwagę na to, w jaki sposób się przed sztuczną inteligencją zabezpieczać” – mówił w Radiu Kraków prof. Bartosz Zieliński dyrektor Jagiellońskiego Centrum Sztucznej Inteligencji. Rozmowa dotyczyła możliwości współczesnych modeli AI, zagrożeń związanych z cyberatakami oraz sposobów ochrony najważniejszej infrastruktury.
Z rozmowy dowiesz się:
- Dlaczego rozwój sztucznej inteligencji może zwiększać zagrożenie cyberatakami.
- W jaki sposób modele AI mogą próbować obchodzić zabezpieczenia i kopiować się na inne komputery.
- Czy państwowe regulacje mogą ograniczyć ryzyko związane z rozwojem sztucznej inteligencji.
- Dlaczego najważniejsza infrastruktura powinna być szczególnie chroniona przed dostępem z sieci.
Posłuchaj audycji
Sztuczna inteligencja może wymknąć się spod kontroli? „Powinniśmy lepiej zabezpieczać nasze systemy”
Sztuczna inteligencja coraz lepiej posługuje się ludzkim językiem i poznaje sposób, w jaki myślimy, ale – zdaniem prof. Bartosza Zielińskiego, dyrektora Jagiellońskiego Centrum Sztucznej Inteligencji – nie oznacza to jeszcze, że „zhakowała” człowieka. Znacznie większym wyzwaniem może być jej wykorzystanie do ataków na systemy informatyczne.
Gość Radia Kraków odniósł się do słów Yuvala Noaha Harariego, który stwierdził, że sztuczna inteligencja „zhakowała system operacyjny ludzkiej cywilizacji”, czyli język.
– Nie wydaje mi się, że zhakował nasz system operacyjny. Nie zhakował naszego mózgu, chociaż można powiedzieć, że wie, jak myślimy, ponieważ przerobił już tyle ton książek, że w pewnym sensie rozumie sposób działania człowieka – mówił prof. Zieliński.
Według niego język jest raczej narzędziem pozwalającym przekazywać innym ludziom to, co powstaje w mózgu. Nie zmienia to jednak faktu, że możliwości współczesnych systemów AI są coraz większe.
– Wszystko, co jest tak potężnym narzędziem i tak inteligentnym, jest niebezpieczne – zaznaczył.
AI już nie ukryje swojej tożsamości. Co zmieniają nowe przepisy AI Act?

AI może próbować obchodzić zabezpieczenia
Jednym z najbardziej niepokojących zjawisk są testy, podczas których modele sztucznej inteligencji próbują uzyskiwać dostęp do zewnętrznych serwisów, danych lub innych systemów AI. Prof. Zieliński zwracał uwagę, że dotyczy to przede wszystkim największych i kosztownych modeli, które na co dzień działają z odpowiednimi ograniczeniami.
W publicznie dostępnych systemach funkcjonują filtry blokujące polecenia związane między innymi z próbami włamania się do chronionej infrastruktury. Podczas specjalistycznych testów takie zabezpieczenia mogą jednak zostać wyłączone.
– Jeżeli te filtry się wyłącza, a je w celach testowych się wyłącza, to one wtedy już są w stanie robić dużo więcej – tłumaczył rozmówca Radia Kraków.
Jednocześnie zaznaczył, że modele dostępne obecnie do samodzielnego uruchomienia przez zwykłych użytkowników nie są jeszcze wystarczająco potężne, by skutecznie atakować dobrze chronioną infrastrukturę.
Jego zdaniem to właśnie teraz należy wykorzystywać najbardziej zaawansowane systemy także do obrony przed takimi zagrożeniami.
– Wydaje mi się, że teraz jest właśnie czas na to, aby inwestować w to, żeby wykorzystywać te najlepsze modele do obrony przed tego typu atakami – powiedział.
Regulacje nie rozwiążą całego problemu
Czy powinniśmy w takim razie prawnie nadzorować rozwój sztucznej inteligencji? Prof. Zieliński wskazywał, że Stany Zjednoczone podejmują próby kontrolowania nowych, dużych systemów AI przed ich dopuszczeniem do użytku.
Jego zdaniem skuteczność takich rozwiązań będzie jednak ograniczona. Modele powstają bowiem także poza Stanami Zjednoczonymi, między innymi w Chinach, a coraz większe możliwości mają również systemy otwarte.
Takie narzędzia mogą służyć zarówno osobom wykorzystującym je zgodnie z przeznaczeniem, jak i tym, którzy chcieliby użyć ich w szkodliwy sposób.
Prof. Zieliński przyznał, że szczególnie niepokojąca byłaby sytuacja, w której zaawansowany model zdołałby wydostać się poza środowisko, w którym jest uruchamiany.
– Teoretycznie mogłyby się zduplikować gdzie indziej. Wtedy ciężko by było powiedzieć, gdzie są i w jaki sposób je wyłączyć – mówił.
Jak wyjaśniał, sam model jest zbiorem danych zapisanych w postaci cyfrowej, dlatego jego replikacja sprowadza się do skopiowania kodu na inny komputer i uruchomienia go.
Jak chronić najważniejszą infrastrukturę przed AI?
Jednym ze sposobów ograniczenia zagrożenia może być odcinanie najważniejszych systemów od publicznej sieci.
– Wydaje mi się, że ta kluczowa infrastruktura często jest już odcięta od sieci, a w tej chwili tym bardziej powinno się o tym myśleć w ten sposób – powiedział prof. Zieliński.
Drugim rozwiązaniem są kontrolowane próby włamań. Dzięki symulowanym atakom można sprawdzać, czy zabezpieczenia działają prawidłowo, wykrywać luki w oprogramowaniu i je usuwać.
Mimo zagrożeń rozmówca Radia Kraków nie uważa, że należy rezygnować ze sztucznej inteligencji. Zwracał uwagę, że jest ona stosowana w coraz większej liczbie obszarów i przynosi wiele korzyści, podczas gdy przypadki jej szkodliwego działania są znacznie bardziej nagłaśniane.
– Jestem daleki od tego, żeby rezygnować ze sztucznej inteligencji, ale według mnie powinniśmy bardziej zwrócić uwagę na to, w jaki sposób się przed nią zabezpieczać – podsumował.


